
SCADA Siber Güvenliği ve OT Ağ Segmentasyonu
Peki SCADA sistemlerinde siber güvenlik nasıl sağlanır? IT ve OT ağları neden ayrılmalıdır? Endüstriyel ağ segmentasyonu üretim sürekliliğini nasıl korur? Bu yazımızda, konuyu teknik ayrıntıları ve saha uygulamalarıyla birlikte ele alıyoruz.
SCADA Sistemlerinde Siber Güvenlik Nedir?
SCADA siber güvenliği, endüstriyel kontrol ve veri toplama sistemlerinin yetkisiz erişimlere, kötü amaçlı yazılımlara, veri manipülasyonuna ve operasyonel kesintilere karşı korunmasını sağlayan teknik ve organizasyonel önlemlerin bütünüdür.
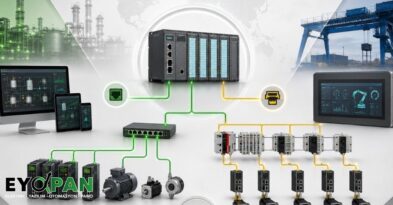
SCADA (Supervisory Control and Data Acquisition), üretim tesislerinde farklı noktalardan gelen verilerin merkezi olarak izlenmesini ve belirli kontrol işlemlerinin gerçekleştirilmesini sağlar. Bu yapı içerisinde PLC cihazları, HMI panelleri, RTU birimleri, sunucular, haberleşme ekipmanları ve saha sensörleri birlikte çalışabilir.
Örneğin bir üretim tesisinde SCADA üzerinden motorların çalışma durumları izlenebilir, enerji tüketimleri takip edilebilir, sıcaklık ve basınç değerleri kontrol edilebilir. Sisteme yetkisiz erişim sağlanması ise yalnızca veri kaybına değil, proses parametrelerinin değiştirilmesine veya üretim süreçlerinin durmasına da neden olabilir.
Bu nedenle endüstriyel siber güvenlik yaklaşımı, klasik bilgisayar güvenliğinden daha geniş bir değerlendirme gerektirir. Korunması gereken unsur yalnızca bilgi değil; üretimin sürekliliği, ekipmanların bütünlüğü ve çalışanların güvenliğidir.
OT Güvenliği Nedir ve IT Güvenliğinden Farkı Nelerdir?
OT (Operational Technology), fiziksel süreçleri izleyen veya kontrol eden donanım ve yazılım sistemlerini ifade eder. PLC, SCADA, DCS, endüstriyel kontrol cihazları ve çeşitli otomasyon bileşenleri bu kapsamda değerlendirilebilir.
IT (Information Technology) ise ağırlıklı olarak kurumsal verilerin işlenmesi, depolanması ve iletilmesiyle ilgilenir. Ofis bilgisayarları, e-posta sistemleri, dosya sunucuları ve kurumsal iş uygulamaları IT altyapısının örnekleridir.
İki alanın güvenlik ihtiyaçları birbirine benzese de operasyonel öncelikleri farklıdır.
IT ve OT Güvenliğinin Temel Farkları
- IT sistemlerinde bilgi gizliliği, veri bütünlüğü ve hizmet erişilebilirliği ön plandadır.
- OT sistemlerinde fiziksel güvenlik, proses bütünlüğü, sistem erişilebilirliği ve üretim sürekliliği kritik öneme sahiptir.
- IT altyapılarında güncelleme ve yeniden başlatma işlemleri daha esnek planlanabilirken OT sistemlerinde plansız duruş ciddi üretim kayıplarına yol açabilir.
- Endüstriyel cihazların bir kısmı uzun kullanım ömrüne sahiptir ve modern güvenlik mekanizmalarını desteklemeyebilir.
- OT ağlarında gecikme, paket kaybı veya iletişim kesintisi doğrudan proses performansını etkileyebilir.
Örneğin bir ofis bilgisayarının güvenlik güncellemesi sırasında yeniden başlatılması çoğu zaman yönetilebilir bir durumdur. Buna karşılık kritik bir prosesin kontrolünü sağlayan PLC veya SCADA sunucusunun plansız durması, üretimin tamamını etkileyebilir.
Bu nedenle OT siber güvenliği uygulamalarının tesisin çalışma koşulları, bakım programı ve proses güvenliği dikkate alınarak planlanması gerekir.
SCADA Sistemlerinde Karşılaşılan Siber Güvenlik Riskleri
Endüstriyel otomasyon sistemlerinde güvenlik açıkları her zaman karmaşık saldırı yöntemlerinden kaynaklanmaz. Yanlış yapılandırılmış bir ağ cihazı, uzun süredir değiştirilmeyen bir parola veya kontrolsüz uzaktan bağlantı da ciddi risk oluşturabilir.
1. Yetkisiz Uzaktan Erişim
Bakım ekipleri ve sistem entegratörleri, arızaları gidermek veya yazılım güncellemek için zaman zaman SCADA ve PLC altyapısına uzaktan erişmek zorunda kalabilir. Ancak doğrudan internete açık servisler, paylaşılan kullanıcı hesapları ve yetersiz kimlik doğrulama mekanizmaları yetkisiz bağlantı riskini artırır.
2. Güncel Olmayan Yazılım ve İşletim Sistemleri
Bazı endüstriyel tesislerde eski işletim sistemleri veya üretici desteği sona ermiş otomasyon yazılımları kullanılmaya devam eder. Bu sistemlerin güvenlik açıkları uygun önlemler alınmadığında saldırganlar tarafından istismar edilebilir.
3. IT Ağından OT Ağına Tehditlerin Yayılması
Kurumsal ağda bulunan zararlı bir yazılımın, yeterli erişim sınırlandırması yoksa endüstriyel kontrol sistemlerine ulaşması mümkündür. Özellikle tüm cihazların birbirine geniş erişim yetkisiyle bağlandığı ağlarda bu risk daha belirgindir.
4. Endüstriyel Haberleşme Protokollerindeki Güvenlik Sınırlamaları
Modbus TCP gibi bazı yaygın endüstriyel protokoller, geleneksel kullanım biçimlerinde yerleşik şifreleme veya güçlü kimlik doğrulama mekanizmaları sunmaz. Bu nedenle protokolün güvenliği yalnızca cihaz seviyesinde değil, ağ mimarisi ve erişim politikalarıyla birlikte değerlendirilmelidir.
5. Fidye Yazılımları ve Operasyonel Kesintiler
Fidye yazılımları, SCADA sunucuları ve mühendislik istasyonları gibi Windows tabanlı sistemlerin erişilebilirliğini etkileyebilir. Saldırı doğrudan PLC mantığını değiştirmese bile operatörlerin izleme, raporlama veya mühendislik fonksiyonlarını kullanamaması üretim sürekliliği açısından önemli sorunlar yaratabilir.
Ağ Segmentasyonu Nedir? SCADA Güvenliği İçin Neden Gereklidir?
Ağ segmentasyonu, bir bilgisayar veya endüstriyel haberleşme ağının farklı güvenlik bölgelerine ayrılması ve bu bölgeler arasındaki veri trafiğinin belirlenen kurallara göre yönetilmesidir.
Temel amaç, ağdaki her cihazın diğer bütün cihazlarla sınırsız iletişim kurmasını önlemektir. Böylece herhangi bir noktada güvenlik ihlali yaşandığında tehdidin diğer sistemlere yayılması sınırlandırılabilir.
Örneğin bir fabrikada muhasebe bilgisayarları, üretim takip sunucuları, SCADA istasyonları ve PLC cihazları aynı kontrolsüz ağ üzerinde bulunuyorsa bir bilgisayarda oluşan güvenlik sorunu daha geniş bir alanı etkileyebilir.
Oysa doğru yapılandırılmış bir IT/OT ağ segmentasyonu sayesinde kurumsal bilgisayarların PLC cihazlarına doğrudan erişimi engellenebilir. Veri paylaşımı ise yalnızca izin verilen sunucular, protokoller ve bağlantılar üzerinden gerçekleştirilebilir.
Ağ Segmentasyonunun Sağladığı Avantajlar
- Yetkisiz cihaz erişimlerinin sınırlandırılması
- Tehditlerin ağ içerisinde yatay hareketinin zorlaştırılması
- SCADA ve PLC altyapısının kurumsal ağdan ayrılması
- Veri trafiğinin daha kontrollü izlenmesi
- Güvenlik olaylarının etkilediği alanın daraltılması
- Bakım, izleme ve erişim politikalarının daha düzenli yönetilmesi
Burada önemli bir ayrıntı vardır: VLAN oluşturmak tek başına yeterli bir siber güvenlik önlemi değildir. VLAN’lar mantıksal ağ ayrımı sağlasa da segmentler arasındaki iletişimin güvenlik duvarları, erişim kontrol listeleri ve uygun yönlendirme kurallarıyla sınırlandırılması gerekir.
SCADA Sistemlerinde IT/OT Ağ Segmentasyonu Nasıl Yapılır?
Başarılı bir endüstriyel ağ segmentasyonu projesi, öncelikle tesisin mevcut haberleşme yapısının anlaşılmasıyla başlar. Hangi PLC’nin hangi sunucuyla iletişim kurduğu, HMI ekranlarının hangi verileri kullandığı ve dış sistemlere hangi bilgilerin aktarıldığı belirlenmelidir.
1. Ağ Envanterinin Çıkarılması
İlk adımda PLC, SCADA sunucusu, HMI, endüstriyel switch, mühendislik bilgisayarı, RTU ve diğer ağ bileşenleri kayıt altına alınır. Cihazların IP adresleri, haberleşme protokolleri, bağlantı noktaları ve operasyonel görevleri belirlenir.
Üretim ortamında kontrolsüz aktif taramalar sorun oluşturabileceğinden envanter çalışmalarında OT ortamına uygun yöntemler ve gerektiğinde pasif trafik izleme tercih edilmelidir.
2. Güvenlik Bölgelerinin Tanımlanması
Cihazlar görevlerine ve kritik seviyelerine göre farklı ağ bölgelerinde konumlandırılır. Örneğin kurumsal IT ağı, endüstriyel sunucu ağı, mühendislik istasyonları ve saha kontrol cihazları için farklı güvenlik bölgeleri oluşturulabilir.
3. Endüstriyel Firewall Kullanılması
Endüstriyel firewall, farklı ağ segmentleri arasındaki bağlantıları kontrol etmek için kullanılır. İletişimde kullanılacak kaynak ve hedef adresler, portlar ve desteklenen durumlarda endüstriyel protokoller belirli güvenlik politikalarıyla sınırlandırılır.
Örneğin bir SCADA sunucusunun yalnızca gerekli PLC cihazlarıyla belirlenmiş protokoller üzerinden haberleşmesine izin verilebilir. Bunun dışındaki bağlantılar ise engellenebilir veya güvenlik incelemesi için kayıt altına alınabilir.
4. Endüstriyel DMZ Oluşturulması
DMZ (Demilitarized Zone), kurumsal IT ağı ile operasyonel OT ağı arasında kontrollü veri paylaşımı sağlamak için kullanılan ara güvenlik bölgesidir.
Üretim raporlarının kurumsal yazılımlara aktarılması gerektiğinde bu işlem, uygun şekilde tasarlanmış bir DMZ içerisindeki aracı sunucular üzerinden gerçekleştirilebilir. Böylece kurumsal sistemlerle kritik kontrol cihazları arasında doğrudan bağlantı kurulması ihtiyacı azaltılır.
5. Trafiğin İzlenmesi ve Kuralların Test Edilmesi
Segmentasyon sonrasında yalnızca bağlantıların çalışması değil, gereksiz bağlantıların gerçekten engellenip engellenmediği de kontrol edilmelidir.
Güvenlik duvarı kayıtları, ağ izleme sistemleri ve haberleşme analizleriyle trafik değerlendirilebilir. Yapılandırma değişiklikleri ise üretim süreçleri üzerindeki olası etkileri göz önünde bulundurularak test edilmelidir.
Purdue Modeli ve IEC 62443 Standardının OT Güvenliğindeki Yeri
Purdue Modeli, endüstriyel sistemlerin işlevlerine göre katmanlar halinde değerlendirilmesini sağlayan bir referans mimaridir. Saha cihazları ve kontrol sistemlerinden kurumsal iş uygulamalarına kadar farklı seviyelerin tanımlanmasına yardımcı olur.
Bu model, özellikle IT ve OT sistemleri arasındaki bağlantıların incelenmesinde ve güvenlik sınırlarının planlanmasında yararlı bir başlangıç noktası sağlar. Ancak her tesisin Purdue katmanlarını birebir uygulaması gerekmez; mimari, prosesin ve mevcut otomasyon altyapısının ihtiyaçlarına göre şekillendirilmelidir.
ISA/IEC 62443 standart serisi ise endüstriyel otomasyon ve kontrol sistemlerinin siber güvenliğine yönelik önemli bir çerçeve sunar. Bu yaklaşımda varlıkların güvenlik bölgelerine (zones) ayrılması ve bölgeler arasındaki iletişim yollarının (conduits) tanımlanması temel kavramlardır.
Örneğin güvenlik açısından kritik bir kontrol sistemi ile üretim raporlama altyapısı aynı yetkilere sahip olmak zorunda değildir. Her iki sistemin ihtiyaç duyduğu haberleşmeler ayrı ayrı değerlendirilerek erişim sınırları oluşturulabilir.
Bunun yanında NIST SP 800-82 Rev. 3 rehberi, operasyonel teknoloji sistemlerinde güvenlik kontrollerinin performans, güvenilirlik ve emniyet gereksinimleriyle birlikte değerlendirilmesini önerir.
PLC, HMI ve SCADA Sistemlerinde Güvenli Haberleşme
Modern üretim tesislerinde PLC, HMI ve SCADA bileşenleri arasındaki haberleşme, kontrol sisteminin temelini oluşturur. Ancak haberleşmenin sağlıklı çalışması, tek başına güvenli olduğu anlamına gelmez.
Özellikle PLC güvenliği açısından cihazların programlama erişimi, mühendislik bağlantıları, kullanıcı yetkileri ve haberleşme servisleri dikkatle değerlendirilmelidir.
Uygulamada aşağıdaki önlemler önem taşır:
- PLC programlama yetkilerinin yalnızca ilgili mühendislik kullanıcılarına verilmesi
- Desteklenen cihazlarda güvenli kimlik doğrulama ve haberleşme özelliklerinin etkinleştirilmesi
- Gereksiz servislerin ve kullanılmayan bağlantı noktalarının kapatılması
- Mühendislik bilgisayarlarının ayrı ve kontrollü bir ağda tutulması
- PLC programlarının ve cihaz yapılandırmalarının düzenli olarak yedeklenmesi
- Program değişikliklerinin kayıt altına alınması ve yetkilendirilmesi
- HMI ve SCADA kullanıcılarının görevlerine göre ayrı erişim yetkilerine sahip olması
Endüstriyel otomasyon bileşenlerinin görevlerini ve haberleşme teknolojilerini daha ayrıntılı incelemek için Eyopan’ın PLC, SCADA, PROFINET ve EtherCAT rehberini inceleyebilirsiniz.
SCADA Sistemlerinde Güvenli Uzaktan Erişim Nasıl Sağlanır?
Uzaktan erişim, endüstriyel tesislerde bakım ve teknik destek süreçlerini hızlandırabilir. Ancak erişim yönteminin doğru planlanmaması, kontrol sistemlerini dış tehditlere açık hale getirebilir.
Güvenli bir uzaktan erişim mimarisinde doğrudan PLC veya SCADA sunucusuna internet üzerinden bağlantı verilmesi yerine kontrollü erişim noktaları kullanılmalıdır.
Bu kapsamda VPN, çok faktörlü kimlik doğrulama (MFA), yetkilendirilmiş geçiş sunucuları (jump server), oturum kayıtları ve zaman sınırlı erişim politikaları değerlendirilebilir.
Örneğin dışarıdan destek verecek bir otomasyon mühendisinin önce güvenli erişim altyapısında kimliğini doğrulaması, ardından yalnızca yetkilendirildiği mühendislik istasyonuna bağlanması sağlanabilir. Erişim ihtiyacı sona erdiğinde ilgili bağlantı yetkisi kaldırılabilir.
Önemli nokta: VPN kullanımı tek başına bütün güvenlik risklerini ortadan kaldırmaz. VPN üzerinden bağlanan kullanıcının erişebildiği cihazlar, sahip olduğu yetkiler ve bağlantı süresince gerçekleştirilen işlemler de kontrol edilmelidir.
Örnek Senaryo: Bir Üretim Tesisinde SCADA Ağının Korunması
Bir fabrikada üretim hattını yöneten PLC cihazlarının, operatör HMI panellerinin ve merkezi SCADA sunucusunun aynı haberleşme ağı üzerinde çalıştığını düşünelim. Üretim raporları da bu ağdan kurumsal veri sistemine aktarılıyor olsun.
Başlangıçta bütün sistemlerin birbirine geniş erişim yetkileriyle bağlı olması bakım çalışmalarını kolaylaştırıyor gibi görünebilir. Ancak kurumsal bir bilgisayarın zararlı yazılımdan etkilenmesi durumunda, uygun güvenlik sınırları bulunmuyorsa bu durum operasyonel sistemler için de risk oluşturabilir.
Daha kontrollü bir mimaride ise:
- Kurumsal IT ağı, üretim kontrol ağından ayrılır.
- SCADA sunucuları ve mühendislik istasyonları için uygun güvenlik bölgeleri tanımlanır.
- PLC cihazlarına yalnızca ihtiyaç duyulan sistemlerden erişim sağlanır.
- Üretim verilerinin kurumsal sisteme aktarılması DMZ üzerinden gerçekleştirilir.
- Uzaktan bakım bağlantıları kimlik doğrulama ve oturum kayıtlarıyla yönetilir.
- Güvenlik olaylarına karşı yedekleme ve kurtarma prosedürleri hazırlanır.
Bu örnek mimari, güvenlik ihlalinin tüm tesise yayılma olasılığını azaltmaya yardımcı olur. Bununla birlikte gerçek saha uygulamasında ağ değişiklikleri, kontrol sistemlerinin bağımlılıkları ve proses sürekliliği dikkate alınarak tasarlanmalıdır.
SCADA Güvenliğinde Sık Yapılan Hatalar
Endüstriyel tesislerde güvenlik yatırımları yapılmasına rağmen bazı temel yapılandırma hataları sistemin genel güvenlik seviyesini düşürebilir.
Tüm Otomasyon Cihazlarını Aynı Ağda Toplamak
Kontrolsüz ve düz bir ağ mimarisi, tehditlerin farklı cihazlara ulaşmasını kolaylaştırabilir. Ağın işlevsel ve güvenlik açısından uygun segmentlere ayrılması bu riski azaltır.
Varsayılan Kullanıcı Bilgilerini Değiştirmemek
PLC, HMI, endüstriyel switch ve ağ cihazlarında üretici tarafından tanımlanan varsayılan parolaların değiştirilmemesi önemli bir güvenlik açığı oluşturabilir.
SCADA Sunucusuna Doğrudan İnternet Erişimi Vermek
Uzaktan bağlantı ihtiyacını karşılamak için kontrol sistemlerinin doğrudan internete açılması saldırı yüzeyini artırır. Bunun yerine kontrollü ve izlenebilir erişim mimarileri kullanılmalıdır.
Yedekleme Yapıp Geri Yüklemeyi Test Etmemek
SCADA projeleri, PLC programları ve sistem yapılandırmalarının yedeklenmesi önemlidir. Ancak bu yedeklerin gerektiğinde kullanılabilir olduğunun doğrulanması da gerekir.
Güvenliği Yalnızca Antivirüs Yazılımından Beklemek
Uygun uç nokta koruma çözümleri bazı OT bileşenlerinde yararlı olabilir. Ancak endüstriyel güvenlik; ağ mimarisi, erişim yönetimi, fiziksel koruma, izleme ve operasyonel prosedürlerden oluşan çok katmanlı bir yaklaşım gerektirir.
SCADA Siber Güvenliği İçin Uygulanabilir Kontrol Listesi
Mevcut otomasyon altyapısının güvenlik seviyesini değerlendirmek isteyen işletmeler aşağıdaki sorularla işe başlayabilir:
- Tesisteki bütün PLC, SCADA, HMI ve ağ cihazlarının güncel envanteri bulunuyor mu?
- Kurumsal IT ağı ile OT ağı arasında kontrollü bir güvenlik sınırı var mı?
- PLC cihazlarına erişebilen kullanıcılar ve bilgisayarlar belirlenmiş mi?
- SCADA ve mühendislik istasyonlarında ayrı kullanıcı hesapları kullanılıyor mu?
- Uzaktan erişim bağlantıları kayıt altına alınıyor mu?
- Kritik cihazlarda gereksiz servisler ve bağlantı noktaları kapatılmış mı?
- PLC projeleri, SCADA yazılımları ve sistem ayarları yedekleniyor mu?
- Güvenlik güncellemeleri üretim süreçleri dikkate alınarak planlanıyor mu?
- Şüpheli ağ hareketlerini tespit etmek için uygun izleme mekanizmaları bulunuyor mu?
- Bir siber güvenlik olayı yaşandığında uygulanacak müdahale ve kurtarma planı hazır mı?
Bu sorulara verilen yanıtlar, tesisin mevcut durumunu anlamak ve öncelikli iyileştirme alanlarını belirlemek açısından yararlı olabilir. Ancak kapsamlı bir OT güvenlik değerlendirmesi, prosesin ve sistem mimarisinin teknik olarak incelenmesini gerektirir.
Endüstriyel Otomasyonda Siber Güvenlik ve Üretim Sürekliliği
Endüstri 4.0 uygulamalarıyla birlikte üretim ekipmanları, veri toplama sistemleri ve kurumsal yazılımlar arasındaki bağlantılar artıyor. Bu bağlantılar işletmelere önemli avantajlar sağlarken siber güvenliğin proje tasarımının bir parçası olmasını da gerekli hale getiriyor.
Üretim verilerinin gerçek zamanlı izlenmesi, ekipman performansının analiz edilmesi ve operasyonel süreçlerin merkezi sistemlerden yönetilmesi ancak güvenilir bir haberleşme altyapısıyla sürdürülebilir.
Bu nedenle yeni bir otomasyon sistemi kurulurken güvenlik gereksinimlerinin yalnızca projenin sonunda değil, ilk tasarım aşamasından itibaren ele alınması önemlidir.
Mevcut tesislerde ise tüm altyapıyı tek seferde değiştirmek yerine risk seviyesine göre önceliklendirilmiş iyileştirmeler yapılabilir. Ağ segmentasyonu, erişim politikalarının düzenlenmesi, güvenli veri aktarımı ve sistem envanterinin güncellenmesi bu çalışmaların başlangıç noktaları arasında bulunur.
Operatör arayüzlerinin sistem güvenliğindeki rolünü daha iyi anlamak için HMI nedir ve endüstriyel sistemlerde nasıl kullanılır? başlıklı içeriğimizi de okuyabilirsiniz.
Eyopan ile Endüstriyel Otomasyon Altyapısının Planlanması
Bir otomasyon projesinde doğru cihazların seçilmesi kadar bu cihazların nasıl haberleşeceği ve hangi sistemlerle bağlantı kuracağı da önemlidir. PLC, SCADA, HMI ve endüstriyel ağ bileşenlerinin birbirleriyle uyumlu çalışması, projenin uzun vadeli yönetilebilirliğini doğrudan etkiler.
Eyopan Mühendislik olarak endüstriyel otomasyon ve elektrik sistemlerine yönelik yaklaşımımızda, projelerin teknik gereksinimlerinin bütüncül şekilde değerlendirilmesini önemsiyoruz. SCADA altyapılarında haberleşme ihtiyaçlarının, cihaz uyumluluğunun ve ağ mimarisinin erken aşamada ele alınması; daha düzenli, sürdürülebilir ve güvenlik gereksinimlerine uygun sistemler kurulmasına katkı sağlar.
Endüstriyel otomasyon projeleriniz ve sistem ihtiyaçlarınız hakkında bilgi almak için Eyopan iletişim sayfası üzerinden bizimle bağlantı kurabilirsiniz.
SCADA ve OT Güvenliği Hakkında Sıkça Sorulan Sorular
SCADA siber güvenliği neden önemlidir?
SCADA siber güvenliği, endüstriyel izleme ve kontrol sistemlerini yetkisiz erişimlerden, zararlı yazılımlardan ve veri manipülasyonundan korumaya yardımcı olur. Temel hedef, fiziksel güvenliği ve üretim sürekliliğini desteklemektir.
OT güvenliği ile IT güvenliği arasındaki fark nedir?
IT güvenliği ağırlıklı olarak kurumsal bilgi sistemlerini korurken OT güvenliği, fiziksel süreçleri yöneten kontrol sistemlerini korur. OT ortamlarında güvenilirlik, emniyet, proses bütünlüğü ve kesintisiz çalışma özel önem taşır.
SCADA ağ segmentasyonu nasıl yapılır?
Öncelikle ağdaki cihazlar ve haberleşme ihtiyaçları belirlenir. Ardından sistemler farklı güvenlik bölgelerine ayrılır ve bu bölgeler arasındaki trafik güvenlik duvarları, erişim kontrol kuralları ve gerekli durumlarda DMZ üzerinden yönetilir.
PLC cihazları siber saldırıya uğrayabilir mi?
Evet. PLC cihazları yetkisiz erişim, güvensiz haberleşme, yanlış yapılandırma veya mühendislik istasyonları üzerinden gelen tehditlerden etkilenebilir. Bu nedenle PLC güvenliği hem cihaz hem de ağ seviyesinde ele alınmalıdır.
VLAN kullanmak SCADA sistemini korumak için yeterli midir?
Hayır. VLAN, cihazların mantıksal olarak ayrılmasını sağlar ancak tek başına kapsamlı erişim kontrolü oluşturmaz. Etkili segmentasyon için güvenlik duvarları, erişim politikaları ve ağ trafiği denetimi de gereklidir.
SCADA sistemlerine uzaktan erişim güvenli midir?
Uzaktan erişim, doğru yapılandırılmış güvenlik kontrolleriyle daha güvenli hale getirilebilir. VPN, çok faktörlü kimlik doğrulama, yetki sınırlandırması, geçiş sunucuları ve oturum kayıtları bu yaklaşımın önemli parçalarıdır.
IEC 62443 standardı neyi kapsar?
IEC 62443, endüstriyel otomasyon ve kontrol sistemlerinin siber güvenliği için gereksinimleri ve uygulama yaklaşımlarını ele alan bir standart serisidir. Risk değerlendirmesi, güvenlik bölgeleri, sistem gereksinimleri ve yaşam döngüsü boyunca güvenlik yönetimi gibi konularla ilgilidir.
Endüstriyel siber güvenlik için ilk hangi adım atılmalıdır?
İlk adım mevcut otomasyon altyapısının ve iletişim bağlantılarının envanterini çıkarmaktır. Ardından kritik varlıklar, erişim noktaları ve riskler değerlendirilerek uygulanabilir bir güvenlik iyileştirme planı hazırlanmalıdır.
Sonuç: Güvenli SCADA Altyapısı, Sürdürülebilir Üretimin Bir Parçasıdır
SCADA ve diğer endüstriyel otomasyon sistemleri, üretim süreçlerinin daha verimli ve izlenebilir şekilde yönetilmesini sağlar. Ancak sistemler arasındaki bağlantıların artması, güvenlik mimarisinin de aynı ölçüde dikkatle tasarlanmasını gerektirir.
SCADA siber güvenliği, yalnızca bir güvenlik duvarı kurmak veya yazılımları güncellemekten ibaret değildir. OT güvenliği, ağ segmentasyonu, erişim yönetimi, izleme, yedekleme ve operasyonel planlama birlikte ele alınmalıdır.
Doğru yaklaşım, bütün sistemleri birbirinden tamamen koparmak değil; üretimin ihtiyaç duyduğu iletişimi korurken gereksiz erişimleri sınırlandırmaktır. Böylece hem dijitalleşmenin avantajlarından yararlanmak hem de endüstriyel operasyonların dayanıklılığını artırmak mümkün hale gelir.
Teknik Kaynaklar
Bu içerikte ele alınan güvenlik yaklaşımları hakkında daha ayrıntılı bilgi için aşağıdaki kaynaklardan yararlanılabilir: